Zentrale Host-Liste
Live-Status, CARP-Rolle, Cluster- und Policy-Zugehörigkeit; „In OPNsense öffnen“ mit einem Klick.
OPNexus pflegt Regeln, NAT, VPN, Zertifikate und Updates mehrerer OPNsense-Firewalls zentral – und rollt sie per API aus, mit Vorschau, Bestätigung und automatischem Rollback. Auf dem Desktop, Tablet und Smartphone.
Eine falsche Firewall-Regel sperrt dich schnell aus. Deshalb läuft jede Änderung in drei Schritten – nichts wird einfach „hingeschoben“.
Die Vorschau zeigt pro Ziel-Firewall, was sich ändern würde – Feld für Feld, bevor irgendetwas die Firewall berührt.
Die Änderung geht per OPNsense-API gezielt an einzelne Hosts oder ganze Gerätegruppen und gilt zunächst nur auf Probe.
Bleibt deine Bestätigung innerhalb des Zeitfensters (Standard 3 Minuten) aus, rollt OPNexus automatisch zurück.
Die Vorschau vor dem Ausrollen
Ein Werkzeug für den ganzen Betrieb – vom HA-Paar bis zur Filiale. Wähle einen Bereich:
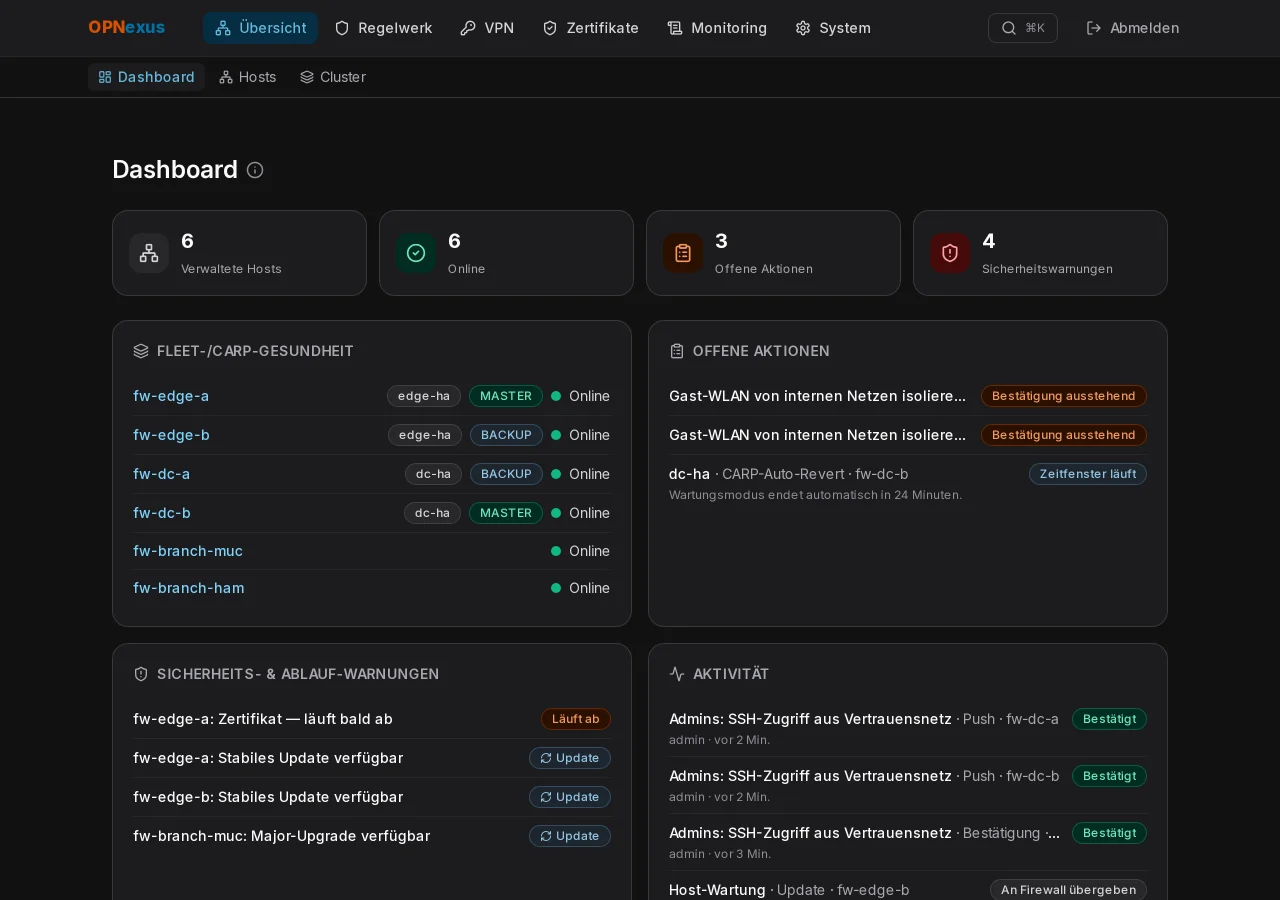
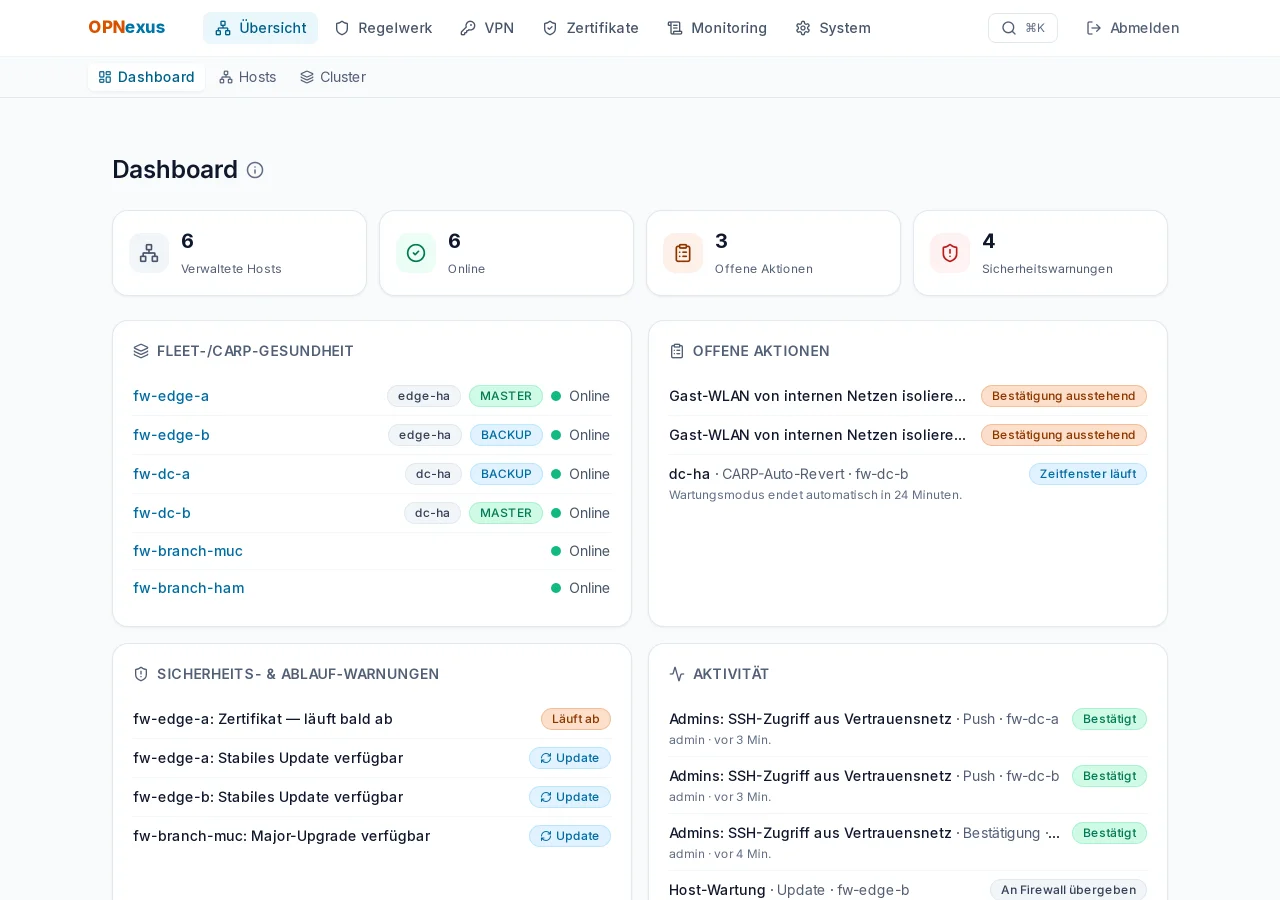
Das Dashboard zeigt, was jetzt Aufmerksamkeit braucht. HA-Paare werden automatisch als Cluster zusammengefasst.
Regeln, Aliase und Gerätegruppen werden zentral gepflegt. Hierarchische Policies vererben sich über Gruppenbäume.
Port-Forward, 1:1-NAT und Outbound-NAT zentral verwalten – inklusive Live-Ansicht dessen, was auf der Firewall wirklich aktiv ist.
Tunnel einmal definieren und auf die Ziel-Hosts ausrollen – mit Zertifikats-Auswahl pro Host.
Der Live-Überblick zeigt alle Zertifikate der Flotte mit Restlaufzeit. Der Trust-Store verteilt Zertifikate zentral.
OPNexus liest Firewall-Logs selbst ein und hält einen lückenlosen Verlauf jeder Änderung vor.
Das Update Center prüft die ganze Flotte und führt durch HA-Updates – mit Blick auf die Reihenfolge der Knoten.
OPNexus ist von Grund auf für kleine Bildschirme gebaut: Eine Störung am Wochenende lässt sich vom Sofa prüfen, ein Update im Zug vorbereiten. Alle Ansichten funktionieren ab 375 Pixel Breite.
Schaltflächen und Menüs sind für den Daumen gemacht – keine Mini-Links in dichten Tabellen.
Hauptbereiche als Symbolleiste, Unterseiten darunter. Mit der Schnellsuche (Strg/⌘+K) springst du überall hin.
Das Farbschema folgt dem System oder deiner Wahl – auch nachts im Serverraum gut lesbar.
Automatisch mit axe-core auf allen 18 Seiten geprüft (WCAG 2.2 AA), vollständig per Tastatur bedienbar.
Ziehe den Regler: links das dunkle, rechts das helle Design. Die Seite hier folgt ebenfalls deinem System.
Mehr als eine Regelverwaltung: OPNexus deckt den laufenden Betrieb einer Firewall-Flotte ab.
Live-Status, CARP-Rolle, Cluster- und Policy-Zugehörigkeit; „In OPNsense öffnen“ mit einem Klick.
HA-Paare werden über den Cluster-Namen automatisch gruppiert; MASTER und BACKUP stehen nebeneinander.
Jeder Rollenwechsel wird protokolliert; Alarm bei Split-Brain oder fehlendem MASTER.
Optional mit Auto-Revert-Timer (15, 30, 60 Minuten oder dauerhaft).
CPU-Last, Speicher und Festplatte der letzten 24 Stunden je Host.
Dienste einer Firewall anzeigen sowie starten, stoppen und neu starten.
Offene Aktionen, Fleet-Gesundheit, Sicherheits- und Ablaufwarnungen und ein Aktivitäts-Feed.
Einmal pflegen, gezielt auf Hosts oder Gerätegruppen ausrollen.
Mit Zeitfenster und automatischem Rollback, wenn die Bestätigung ausbleibt.
Pre-/Post-Rulebases mit Vererbung über Gruppenbäume, in korrekter Reihenfolge.
Hosts bündeln: ein Ziel, viele Firewalls.
Netzwerk-Objekte (Host, Netz, Port, Gruppe, MAC, ASN) mit demselben Ablauf wie Regeln.
Frühere Stände einsehen und wiederherstellen.
Abweichungen zwischen verwalteter und tatsächlich aktiver Konfiguration werden markiert.
Jedes Ausrollen steht zunächst „auf Probe“ – wer sich aussperrt, wird nach Ablauf automatisch zurückgerollt.
Portweiterleitungen zentral definieren und ausrollen.
Mit Live-Ansicht der tatsächlich aktiven Regeln auf der Firewall.
Unterschiede zwischen den Knoten eines Clusters werden erkannt.
Tunnel mit Pre-Shared-Key zentral verwalten.
Server- und Client-Instanzen, optional TLS-Crypt, Zertifikat und CA pro Host.
Server und Peers inklusive optionalem Pre-Shared-Key.
Alle Zertifikate und CAs der Flotte mit Restlaufzeit und Status.
Zertifikate zentral importieren und auf Firewalls verteilen.
Ausstellung direkt aus OPNexus – mit Warnhinweis vor jedem Kontakt zu einer echten CA.
Firewall-Logs werden eingelesen, sind durchsuchbar und filterbar.
Top-Quellen, Top-Zielports und Verteilung erlaubt/geblockt.
Maximale Größe und Aufbewahrungsdauer der Logs einstellbar.
Lückenlos, mit JSON-Export; bleibt auch nach dem Löschen von Regeln oder Hosts erhalten.
Signierte Webhooks und SMTP-Mail bei Host offline, Zertifikatsablauf, Drift, Split-Brain und fehlgeschlagenem Rollback.
Stabile Updates und Major-Upgrades der ganzen Flotte, mit Neustart-Hinweis.
Updates zuerst auf dem BACKUP, CARP-Umschaltung mit Bestätigung.
Lokale Konfigurationssicherung als Voraussetzung; Restore-Vorschau für gespeicherte Backups.
Neustarts und Updates für ein Wartungsfenster vormerken.
Release-Images und opnexus update / opnexus rollback; Versionshinweis optional.
Mitgelieferter Caddy mit interner CA – auch für reine IP-Adressen.
OPNexus vertraut genau dem hinterlegten Zertifikat jeder Firewall.
TOTP mit Wiederherstellungs-Codes.
Admin und Nur-Lesen; Benutzerverwaltung mit Passwort-Reset.
Letzte Anmeldung und fehlgeschlagene Versuche seit dem letzten Login.
Docker Compose auf deinem Server; deine Daten verlassen ihn nicht.
Ab 375 Pixel Breite voll nutzbar.
Strg/⌘+K springt zu Seiten, Hosts und Einstellungen.
Farbschema pro Benutzer.
Die gesamte Oberfläche, umschaltbar pro Benutzer.
Tastaturbedienung, Fokus-Ring, Screenreader-Beschriftungen, WCAG-AA-Kontraste.
Ein Werkzeug, das Firewalls ändern darf, muss besonders sorgfältig mit Zugangsdaten und Änderungen umgehen.
Ausrollen steht zunächst auf Probe. Ohne Bestätigung wird zurückgerollt; schlägt der Rollback fehl, bleibt das sichtbar stehen.
Browser und OPNexus sprechen per HTTPS. Firewall-Zertifikate werden gepinnt, statt Warnungen zu übergehen.
TOTP-Anmeldung, Nur-Lesen-Rolle für Beobachter und Audit-Konten.
Jede Anfrage und jedes Deploy-Ergebnis wird dauerhaft protokolliert.
OPNexus meldet nichts nach außen. Der Update-Hinweis ist standardmäßig aus und sendet nur eine Versionsabfrage.
Du kannst den Code lesen, prüfen und für den eigenen Betrieb anpassen – ohne Lizenzkosten.
OPNexus folgt Semantic Versioning. Jede Minor-Version bekommt einen Codenamen – die letzten Stationen:
Update-Fähigkeit: Release-Images, opnexus update und rollback, optionaler Hinweis auf neue Versionen.
Versionierte Schema-Migrationen – Upgrades ohne Handarbeit an der Datenbank.
Barrierefreiheit: WCAG-2.2-AA-Kontraste, Tastaturbedienung, Screenreader-Beschriftungen.
Sichere Übertragung: HTTPS-Proxy, gepinnte Firewall-Zertifikate, Zwei-Faktor-Anmeldung.
Ruhigere Oberfläche: Hinweise als Tooltips, Log-Speicherlimit.
Mehrsprachigkeit: die gesamte Oberfläche auf Deutsch und Englisch.
Nein. OPNexus nutzt die REST-API des OPNsense-Kerns. Die Filter- und Alias-API ist ohne zusätzliches Plugin vorhanden. Du hinterlegst pro Firewall einen API-Schlüssel.
Jede Änderung gilt zunächst nur auf Probe. Bestätigst du sie nicht innerhalb des Zeitfensters (Standard: 3 Minuten), stellt OPNexus automatisch den vorherigen Stand her. Schlägt das selbst fehl, bleibt der Fehler sichtbar und wird gemeldet.
Auf deinem eigenen Server (Docker Compose mit PostgreSQL). Es gibt keine Cloud und kein Konto bei uns. Der Versionshinweis ist standardmäßig aus; wenn du ihn aktivierst, geht höchstens alle 12 Stunden eine einzelne Anfrage an updates.opnexus.dev – ohne Instanz- oder Nutzerdaten.
Für alle, die mehrere eigene OPNsense-Firewalls betreiben – vom Homelab bis zum mittelständischen Unternehmen. Mandantenfähigkeit für Dienstleister mit vielen Kunden ist bewusst kein Ziel.
Ja. CARP-Paare werden als Cluster dargestellt, Rollenwechsel protokolliert, und Updates laufen in einem geführten Ablauf zuerst auf dem BACKUP.
Nichts. Herunterladen, Quellcode ansehen, anpassen und einsetzen – auch geschäftlich für die eigenen Firewalls – ist kostenlos. Nicht erlaubt ist, OPNexus oder Ableitungen weiterzuverkaufen oder als konkurrierendes Produkt oder Dienst anzubieten. Lizenz: PolyForm Shield 1.0.0 (source-available, keine Open-Source-Lizenz).
Nein. OPNexus ist ein unabhängiges Projekt und steht in keiner Verbindung zu Deciso B.V. oder dem OPNsense®-Projekt. OPNsense® ist eine Marke von Deciso B.V.
Mit opnexus update: Das Werkzeug zieht die neuen Images, wartet auf „gesund“ und rollt bei Problemen automatisch zurück; opnexus rollback stellt auch die Datenbank aus der Sicherung vor dem Upgrade wieder her. Fertige Release-Images kommen mit dem ersten öffentlichen Release.
OPNexus läuft als Docker-Compose-Stack auf einem eigenen Server – deine Firewall-Daten bleiben bei dir.
# Voraussetzung: Docker mit Compose-Plugin
git clone https://git.opnexus.dev/opnexus/opnexus.git
cd OPNexus
cp .env.example .env     # POSTGRES_PASSWORD anpassen
docker compose up -d --build
Danach ist die Oberfläche lokal auf http://localhost:3100 erreichbar. Für den Zugriff von anderen Rechnern und den Produktivbetrieb mit TLS beschreibt die Handbuch den mitgelieferten HTTPS-Proxy.
Fertige Release-Images samt opnexus update und opnexus rollback sind vorbereitet und kommen mit dem ersten öffentlichen Release.
updates.opnexus.dev.Kostenlos, offen und in wenigen Minuten aufgesetzt.